Das Wichtigste auf einen Blick
- 58 Prozent der Unternehmen ab 10 Beschäftigten hatten 2026 einen Schaden durch Cyberangriffe. Ransomware ist weiter die häufigste Ursache.
- Angriffe gelingen meist nicht durch geniale Hacker, sondern durch Lücken im eigenen System: Vorfälle bleiben unbemerkt, Einstellungen sind falsch, Zugänge zu offen.
- Mit sechs Regeln schließt du die wichtigsten Lücken, viele davon ohne großes Budget.
- Im Ernstfall hilft in Schleswig-Holstein die Zentrale Ansprechstelle Cybercrime des LKA: 0431 160-42727.
„Wir sind doch viel zu klein, bei uns ist nichts zu holen.“ Diesen Satz hören wir oft. Die Zahlen sagen etwas anderes. Hier liest du, wie die Lage 2026 aussieht, warum Angriffe gelingen und mit welchen sechs Regeln du deinen Betrieb schützt.
Wie groß ist die Gefahr für kleine Betriebe?
Groß. Laut Bitkom hatten 58 Prozent der Unternehmen ab 10 Beschäftigten in den letzten zwölf Monaten einen Schaden durch Cyberangriffe. Drei Viertel des gesamten Schadens durch Spionage, Diebstahl und Sabotage gehen inzwischen auf Cyberangriffe zurück, das sind 160 bis 206 Milliarden Euro im Jahr.
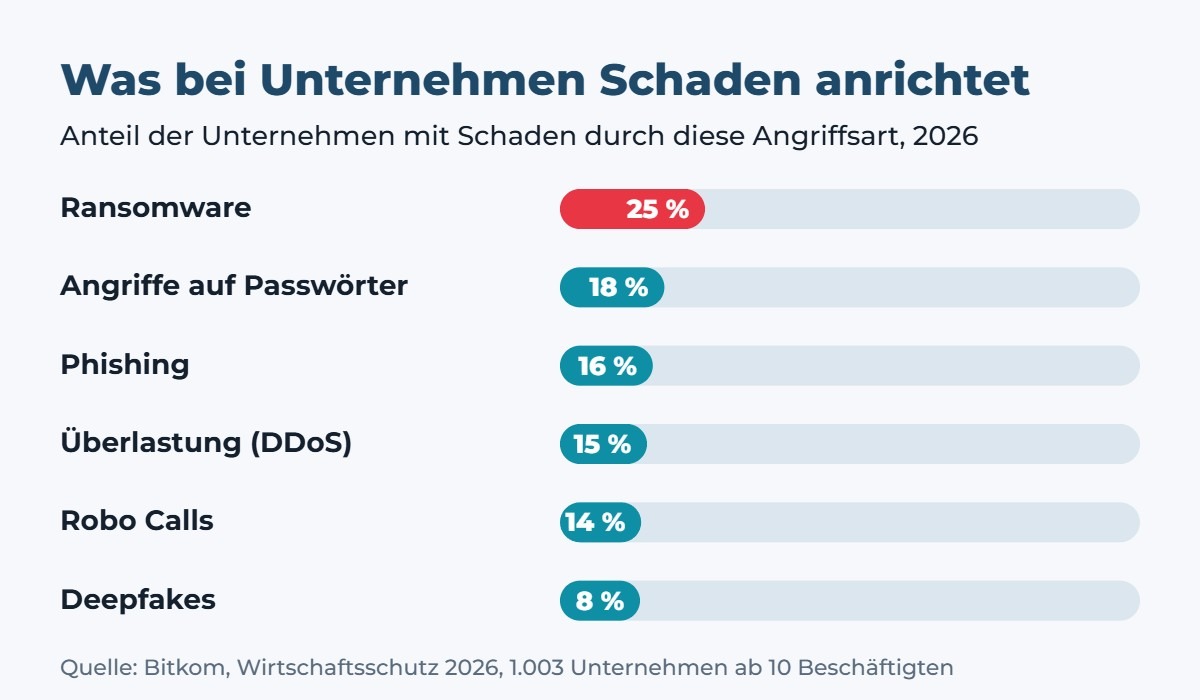
Am häufigsten richtet Ransomware Schaden an. Dabei verschlüsseln oder stehlen Angreifer Daten und fordern Lösegeld. Bei der Polizei wurden 2025 bundesweit 1.041 solcher Angriffe angezeigt, 10 Prozent mehr als im Vorjahr. Laut BKA richteten sie sich zu rund 96 Prozent gegen Unternehmen und Organisationen.
Neu ist der Einsatz von KI. Automatisierte Anrufe, sogenannte Robo Calls, haben 2026 bei 14 Prozent der Unternehmen Schaden verursacht, ein Jahr zuvor bei 3 Prozent. Gefälschte Stimmen und Videos (Deepfakes) richteten bei 8 Prozent Schaden an, doppelt so oft wie 2025. Phishing-Mails sind sprachlich kaum noch von echten zu unterscheiden. Mehr zu Täuschungen mit KI liest du in Digitale Manipulation durch KI.
Warum gelingen Angriffe?
Meist wegen blinder Flecken im eigenen System. Betroffene Unternehmen nennen vor allem drei Gründe: Der Angriff wurde nicht rechtzeitig bemerkt (59 Prozent), Systeme waren falsch eingestellt (57 Prozent), und Zugänge waren schlecht abgesichert (55 Prozent).
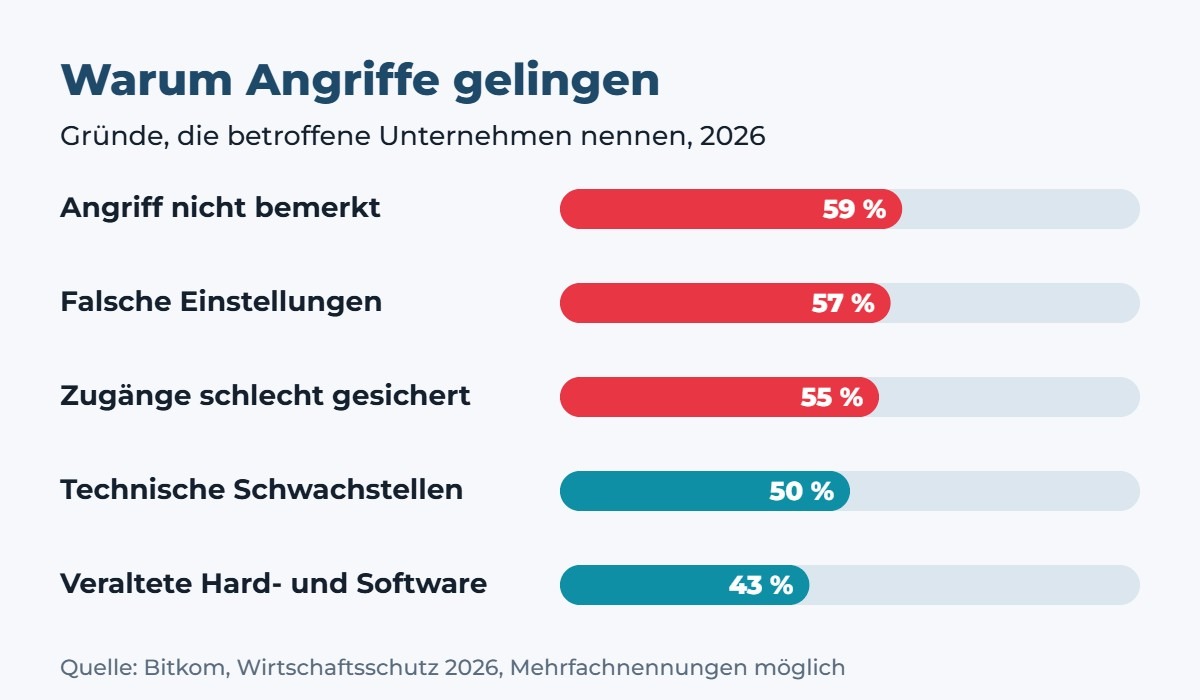
Das ist eine gute Nachricht, denn genau diese Lücken lassen sich schließen. Gleichzeitig sehen sich nur 43 Prozent der Unternehmen sehr gut auf einen Angriff vorbereitet, im Vorjahr waren es noch 50 Prozent.
Sechs Regeln für mehr Cybersicherheit
1. Zugänge absichern
Schalte überall, wo es geht, die Anmeldung mit zweitem Faktor ein, etwa per App. Nutze einen Passwort-Manager, damit jedes Konto ein eigenes, starkes Passwort hat. Arbeite im Alltag ohne Administratorrechte und lösche Konten von Menschen, die nicht mehr bei dir arbeiten. Mehr dazu in Passwörter und Cybersicherheit.
2. Wissen, was läuft, und aktuell halten
Mach eine Liste aller Geräte, Programme und Online-Dienste. Nur was du kennst, kannst du aktualisieren. Spiele Updates zeitnah ein und lass Router, Firewall und E-Mail-Konten einmal fachkundig prüfen. Falsche Einstellungen sind eine der häufigsten Ursachen für Schäden.
3. Backups getrennt aufbewahren
Sichere deine Daten regelmäßig und bewahre mindestens eine Kopie getrennt vom Netzwerk auf. Teste, ob du die Daten auch wirklich zurückholen kannst. Ein Backup, das im Ernstfall nicht funktioniert, hilft nicht. Was passiert, wenn ein Anbieter ausfällt, zeigt Der zweite Blackout.
4. Dein Team aufmerksam machen
Sprich regelmäßig über aktuelle Maschen. Vereinbare eine feste Regel: Zahlungsanweisungen per Mail oder Anruf werden immer über eine bekannte Nummer zurückbestätigt, auch wenn die Stimme nach der Chefin klingt. Und sorge dafür, dass jeder einen Verdacht sofort melden kann, ohne Ärger zu bekommen.
5. Angriffe früh erkennen
Viele Angriffe bleiben wochenlang unbemerkt. Ein Sicherheitsprogramm, das Warnungen auch wirklich an jemanden schickt, und ein Dienstleister, der auffällige Anmeldungen im Blick hat, verkürzen diese Zeit erheblich. Kläre, wer bei dir Warnmeldungen liest und darauf reagiert.
6. Den Ernstfall planen und üben
Leg einen Notfallplan fest und halte ihn auch auf Papier bereit: Wer entscheidet, wen rufst du an, wie informierst du Kundschaft? Spiele ihn einmal im Jahr durch. Eine Cyberversicherung kann die finanziellen Folgen abfedern und bringt oft eine Notfall-Hotline mit. Vor einem Angriff schützt sie nicht, und die Bedingungen unterscheiden sich stark. Lass dich vor dem Abschluss beraten.
Fünf Maßnahmen, die fast nichts kosten, findest du auch in Cybersecurity für kleine Unternehmen.
Was tue ich, wenn es passiert ist?
Ruhe bewahren, Systeme vom Netz trennen, aber nicht ausschalten oder löschen, und sofort Hilfe holen. In Schleswig-Holstein ist die Zentrale Ansprechstelle Cybercrime (ZAC) des Landeskriminalamts die erste Anlaufstelle für Unternehmen.
- ZAC Schleswig-Holstein: Telefon 0431 160-42727, E-Mail cybercrime@polizei.landsh.de
- IT-Dienstleister oder Notfall-Hotline deiner Versicherung informieren.
- Datenschutz: Sind personenbezogene Daten betroffen, muss der Vorfall in der Regel innerhalb von 72 Stunden der Datenschutzaufsicht gemeldet werden.
- Kein Lösegeld ohne Beratung: Nur 7 Prozent der Betroffenen haben 2025 laut BKA gezahlt. Eine Zahlung garantiert nicht, dass du deine Daten zurückbekommst.
Betrifft mich die NIS-2-Pflicht?
Die meisten kleinen Betriebe nicht direkt. Seit dem 6. Dezember 2025 gilt in Deutschland das NIS-2-Umsetzungsgesetz. Es betrifft Unternehmen in 18 Sektoren, etwa Energie, Gesundheit, Transport oder digitale Dienste, die mindestens 50 Beschäftigte oder mehr als 10 Millionen Euro Umsatz haben. Sie müssen sich beim BSI registrieren, Vorfälle melden und ein Risikomanagement nachweisen.
Indirekt kann es dich trotzdem treffen: Betroffene Unternehmen verlangen zunehmend Sicherheitsstandards von ihren Zulieferern und Dienstleistern. Ob dein Betrieb selbst darunter fällt, prüfst du mit dem Online-Test des BSI.
Fazit: kein Thema nur für Große
Cyberangriffe treffen Betriebe jeder Größe, und die Angreifer werden mit KI schneller und überzeugender. Die meisten Schäden entstehen aber durch Lücken, die du schließen kannst. Fang mit Zugängen und Backups an, und lege fest, was im Ernstfall passiert.
Alles zum Thema findest du auf unseren Seiten Cyber-Sicherheit und DS-GVO und Resilienz & Krisenvorsorge. Fachleute aus unserer Community beraten dich in einem ersten Gespräch kostenfrei, auch ohne Mitgliedschaft. Und beim MeetingPoint, jeden Donnerstag von 17 bis 18 Uhr online, tauschst du dich mit anderen Betrieben aus.
Dieser Beitrag erschien zuerst im November 2023. Im Oktober 2026 hat der BDS SH ihn mit aktuellen Zahlen überarbeitet.
Aktualität geprüft am 18.10.2026. Quellen: Bitkom, Wirtschaftsschutz 2026, Bundesregierung zum BKA-Bundeslagebild Cybercrime 2025, LKA Schleswig-Holstein, Zentrale Ansprechstelle Cybercrime, IHK Schleswig-Holstein zu Cybersecurity und NIS-2.